Agora lendo: Vitalik Buterin defende IA como aliada da segurança das criptomoedas
-
01
Vitalik Buterin defende IA como aliada da segurança das criptomoedas
Vitalik Buterin defende IA como aliada da segurança das criptomoedas

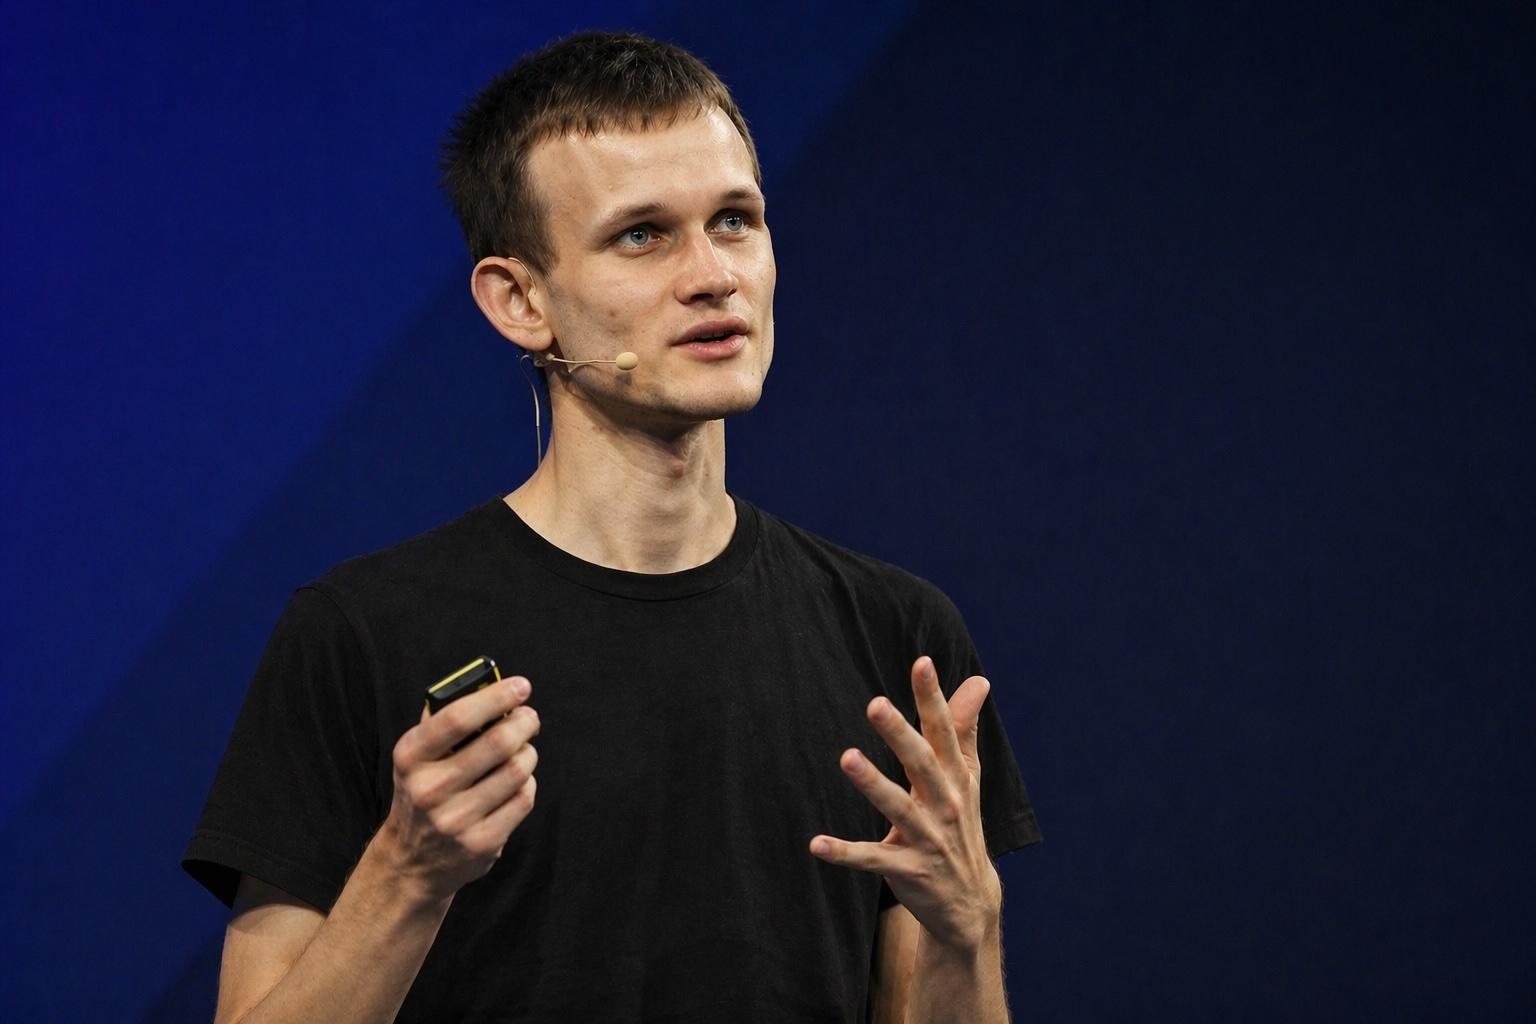
Vitalik Buterin, cofundador do Ethereum (ETH), defendeu em uma publicação no X, em 17 de setembro, que a inteligência artificial pode fortalecer a segurança dos programas usados no setor de criptomoedas. Ele contestou a visão de que ataques impulsionados por IA representariam o fim da segurança cibernética e argumentou que a tecnologia também pode tornar os sistemas mais difíceis de invadir.
A posição envolve seu próprio patrimônio: Buterin afirmou que cerca de 90% de seu patrimônio líquido está em criptomoedas. “Qualquer pessoa que continue a investir em criptomoedas, inclusive eu, está implicitamente fazendo essa aposta”, escreveu, ao apresentar sua confiança na capacidade de proteção desses sistemas.
O caminho que ele propõe passa pela verificação formal, método que utiliza provas matemáticas para demonstrar que um programa cumpre um padrão de segurança previamente definido. Seu otimismo, porém, vem acompanhado de uma ressalva: estabelecer corretamente esse padrão é, em sua avaliação, a parte mais difícil.
Ataques e auditorias mostram os dois usos da IA
As declarações ocorrem após uma sequência de ataques assistidos por inteligência artificial no setor cripto nos últimos meses. Os episódios incluem tanto perdas financeiras quanto a identificação de falhas antes de qualquer evidência de exploração.
Em maio, um pesquisador de segurança recorreu a um modelo de IA e encontrou uma vulnerabilidade que existia havia quatro anos no pool de privacidade Orchard, do Zcash (ZEC). A falha poderia permitir a falsificação de ZEC sem limite e sem detecção. Os desenvolvedores a corrigiram em junho, sem que tivesse sido encontrada evidência de exploração até então.
Em julho, pesquisadores da Ethereum Foundation relataram que agentes de IA haviam localizado vulnerabilidades na infraestrutura crítica da rede. Naquele mês, invasores também exploraram uma falha antiga no firmware de carteiras Coldcard e roubaram aproximadamente US$ 130 milhões em Bitcoin (BTC). A Coinkite, fabricante das carteiras, afirmou que a inteligência artificial provavelmente contribuiu para identificar o problema — uma possibilidade, não uma participação confirmada.
Em agosto, os problemas alcançaram mais amplamente o software ligado ao Bitcoin. A Boltz interrompeu seu serviço de troca depois que suspeitos de ataques passaram a descobrir falhas em ritmo superior à capacidade dos desenvolvedores de corrigi-las. A Core Lightning, por sua vez, confirmou que diversas vulnerabilidades apontadas em relatórios produzidos por IA eram reais.
A tecnologia também foi empregada na reação defensiva. A equipe voluntária Bitcoin Red Team realizou auditorias com auxílio de IA e identificou 4.962 vulnerabilidades potenciais em 390 projetos. O levantamento se refere a possíveis falhas, não à confirmação de que todas tenham sido exploradas.
O desafio de provar que um programa é seguro
Para Buterin, sistemas de inteligência artificial capazes de solucionar problemas matemáticos complexos poderiam usar essa mesma capacidade para demonstrar a segurança de programas, inclusive dos grandes e complexos. A proposta não elimina, contudo, o trabalho de especificar exatamente quais requisitos devem ser atendidos.
Ele distingue duas tarefas: provar que o código segue uma definição de segurança e elaborar essa definição. Na sua avaliação, a segunda é a mais desafiadora. No caso de um aplicativo de mensagens, por exemplo, os critérios precisam considerar atacantes passivos e ativos, servidores comprometidos, vazamento de chaves, exposição de metadados e vulnerabilidades de hardware, entre outros fatores.
Essas definições podem ultrapassar mil linhas e demandam reflexão cuidadosa, afirmou Buterin. Ainda assim, ele considera que examiná-las exige um trabalho muito menor do que analisar diretamente todo o código do programa.
Outro ponto de seu argumento é que as definições podem ser somadas: duas especificações distintas de segurança podem ser comprovadas ao mesmo tempo. Já a combinação de dois trechos de código, segundo ele, duplica o potencial de que um único erro comprometa o sistema inteiro.
Buterin avalia que essa diferença entre o tamanho da definição de segurança e o tamanho de sua implementação é significativa em componentes críticos, como protocolos de mensagens, sandboxes e criptografia.
Como próximo passo, ele afirmou que o Ethereum pretende fazer a verificação completa do programa nos próximos anos, incluindo bancos de dados, redes e camadas de cache. “Não há futuro para blockchains, especialmente blockchains com escalabilidade e privacidade, sem fazer isso”, declarou.
Mais notícias sobre Criptomoedas
 Bandas de Bollinger do XRP se estreitam e mercado mira US$ 2,55
 BCE alerta que avanço das stablecoins pode reduzir depósitos e enfraquecer crédito bancário
Ferramentas úteis para investidores
Use as ferramentas gratuitas do Trader Iniciante para simular investimentos, acompanhar o Tesouro Direto e consultar resultados atualizados.